2026 年 11 月 19 日晚上,收到漏洞通告邮件,通告如下:
VMSA-2026-0009
New VMware Critical Security Advisory:
VMSA-2026-0009 - VMware vCenter, Tools, and SDDC Manager updates address multiple vulnerabilities (CVE-2026-123890, CVE-2026-123891, CVE-2026-123892, CVE-2026-123893, CVE-2026-123894)
Please see our latest advisory: VMSA-2026-0009
Impacted Product(s):
VMware vCenter
VMware Cloud Foundation
VMware vSphere Foundation
VMware Tools
VMware Telco Cloud Platform
VMware Telco Cloud Infrastructure
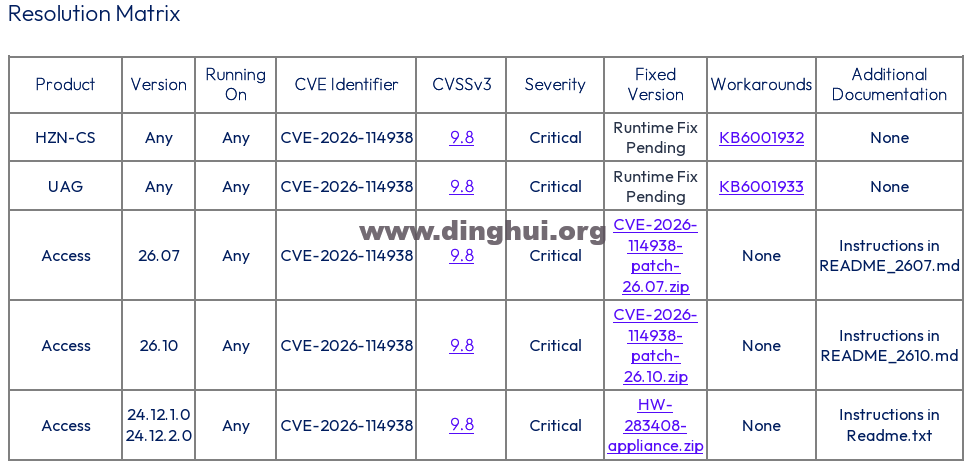
2026年11月19日,博通发布了重要的VMware安全公告(VMSA)VMSA-2026-0009,其中针对VMware vCenter、VMware SDDC Manager和VMware Tools for Windows中发现并已修复的安全漏洞进行了说明。这些组件是VMware Cloud Foundation、VMware vSphere Foundation、VMware Telco Cloud Platform和VMware Telco Cloud Infrastructure软件堆栈的组成部分。
vCenter 的漏洞允许拥有 vCenter 网络访问权限的攻击者绕过身份验证,从而获得对系统的未经授权的访问权限。SDDC Manager 的漏洞允许经身份验证的攻击者读取和写入 SDDC Manager 数据库,在设备上执行任意命令,并利用管理员权限将权限提升至 root。VMware Tools 的漏洞允许拥有 Windows 虚拟机上本地特权进程访问权限的攻击者(该虚拟机配置了客户机别名映射)提升该虚拟机内部的权限。
该安全公告整体评级为“严重”。
按照惯例,定义为CRITICAL级别的漏洞,我会单独列出来,补丁包会稍后上传。
VC-8.0u3m 补丁下载页面:https://support.broadcom.com/web/ecx/solutiondetails?patchId=16137
对于已经停止支持的旧版本,Broadcom 表示不再进行安全评估。其中 vSphere 6.5、6.7 应被视为可能受影响;vSphere 7.0 已于2025年10月结束常规支持,用户可通过扩展支持合同申请补丁。
注意:此次漏洞不会导致攻击者从虚拟机内部直接在 ESX 主机上执行代码,ESX 本身不受此次漏洞影响。
处置建议:
1、尽快升级:博通明确表示该漏洞暂无临时解决方案,受影响用户应立即安装上述安全更新。
2、排查异常:检查 vCenter 是否存在异常管理员账户或会话、SSH 服务是否被异常启用。
3、同步更新 SDDC Manager (如果使用)与 VMware Tools。
升级可以参考:
如何升级vCenter(VCSA)补丁?
附:VMware Tools 13.1.5.0 | 03 SEP 2026 | Build 25544008
vSphere 8.0 Update 3m 相关资源下载:
1、VMware vCenter Server 8.0 Update 3m Release Date: 11/19/2026 发行说明:
https://techdocs.broadcom.com/us/en/vmware-cis/vsphere/vsphere/8-0/release-notes/vcenter-server-update-and-patch-release-notes/vsphere-vcenter-server-80u3m-release-notes.html
2、ESXi 8.0U3m Release Date: 11/19/2026 发行说明:
https://techdocs.broadcom.com/us/en/vmware-cis/vsphere/vsphere/8-0/release-notes/esxi-update-and-patch-release-notes/vsphere-esxi-80u3m-release-notes.html
VMware ESXi 8.0 Update 3m | 19 NOV 2026 | Build 25926933
VMware-VMvisor-Installer-8.0U3m-25926933.x86_64.iso
VMware-ESXi-8.0U3m-25926933-depot.zip
VMware-vCenter-Server-Appliance-8.0.3.01200-25934264-patch-FP.iso 补丁下载如下:
您需要先打赏
50元 才能查看此处内容!
立即打赏。